DOĞDoğrulama · rehber
Gazeteciler İçin Dijital Güvenlik: Hesap, Cihaz, İletişim ve Kaynak Koruma
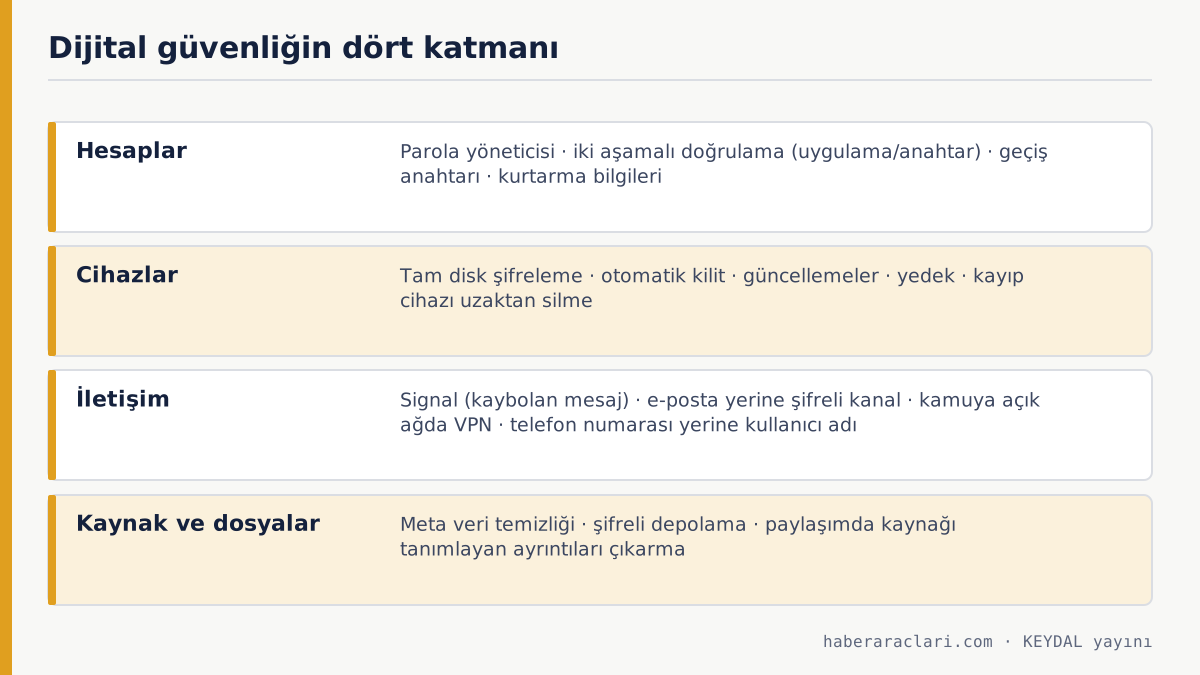
Gazeteciler için dijital güvenlik, kaynakları ve haber malzemesini korumak için hesap, cihaz ve iletişim güvenliğini birlikte kurmaktır. Temel on iki adım: parola yöneticisi, her hesapta iki aşamalı doğrulama (uygulama ya da fiziksel anahtar; SMS en zayıfı), geçiş anahtarları, cihaz şifreleme ve otomatik kilit, güncellemeler, Signal gibi uçtan uca şifreli iletişim, oltalamaya karşı bağlantı kontrolü, kamuya açık ağda VPN, dosya meta verisini temizleme, yedekleme, hesap kurtarma bilgilerini güncel tutma ve tehdit modeli yazma.
Hiçbir araç mutlak güvenlik vermez; amaç saldırının maliyetini yükseltmektir.
Önce tehdit modeli
Güvenlik önlemi, neyi kimden koruduğunuzu bilmeden seçilmez. Dört soru: Neyi koruyorum (kaynağın kimliği, yayımlanmamış belge, hesaplarım)? Kimden (fırsatçı dolandırıcı, rakip, saldırgan bir grup, veriye erişim yetkisi olan bir kurum)? Ele geçerse ne olur? Ne kadar çaba harcayabilirim? Yerel bir haber sitesinin muhabiri için en gerçekçi tehditler oltalama e-postaları, ele geçirilen sosyal medya hesabı ve çalınan telefondur; bunlar aşağıdaki ilk altı adımla büyük ölçüde kapanır. Hassas kaynaklarla çalışan muhabir için kalan altı adım da zorunludur.
Hesaplar: 1–4
Parola yöneticisi kullanın
Her hesaba farklı, uzun, rastgele parola; hepsini bir parola yöneticisi (Bitwarden, 1Password, KeePassXC gibi) tutar. Tek ezberlenecek şey ana paroladır: en az 4–5 rastgele kelimelik bir cümle. Tarayıcının yerleşik yöneticisi hiç yoktan iyidir, ama cihazlar arası ve ekip içi kullanım için ayrı bir yönetici daha güvenlidir.
İki aşamalı doğrulamayı her yerde açın
E-posta, sosyal medya, yayın sistemi paneli, alan adı ve hosting hesapları, bulut depolama. Yöntem sırası: fiziksel güvenlik anahtarı (FIDO2/USB) en güçlü; doğrulama uygulaması (kod üreten) iyi; SMS en zayıf (SIM değişikliği saldırısına açık) ama hiç yoktan iyi. Yedek kodları yazdırıp güvenli bir yerde saklayın.
Geçiş anahtarlarına (passkey) geçin
Google, Apple, Microsoft ve büyük platformlar parola yerine cihaz biyometrisiyle çalışan geçiş anahtarlarını destekliyor; oltalamaya karşı dirençlidir çünkü sahte siteye verilemez. Destekleyen her hesapta açın.
Kurtarma bilgilerini güncel tutun
Hesap kurtarma e-postası ve telefonu güncel değilse hesabı siz de kaybedersiniz. Eski iş e-postasına bağlı kurtarma adreslerini temizleyin. Google'ın gazeteciler ve riskli kullanıcılar için sunduğu Gelişmiş Koruma Programı, hesabı yalnızca fiziksel anahtarla açılır hâle getirir.
Cihazlar: 5–7
Şifreleme ve otomatik kilit
Telefonlar varsayılan olarak şifrelidir; bilgisayarda tam disk şifrelemeyi açın (Windows BitLocker ya da Cihaz Şifreleme, macOS FileVault). Ekran kilidi 6 haneli PIN ya da uzun parola; kilitlenme süresi 1 dakika. Kayıp cihazı uzaktan bulma ve silme açık olsun.
Güncellemeleri ertelemeyin
İşletim sistemi, tarayıcı ve uygulamalar; otomatik güncellemeyi açın. Saldırıların büyük bölümü bilinen ve yaması çıkmış açıkları kullanır. Desteği bitmiş telefon ve bilgisayarlar haber odasında kullanılmaz.
Yedekleyin
Fidye yazılımına karşı tek gerçek savunma yedektir. Şifreli bulut yedeği + çevrim dışı tutulan bir disk; ayda bir geri yükleme denemesi. Hassas ham malzeme yalnızca şifreli depoda tutulur.
İletişim: 8–10
Kaynakla şifreli kanal: Signal
Signal uçtan uca şifrelidir, açık kaynaklıdır ve kaybolan mesaj ayarı vardır; kullanıcı adı özelliğiyle telefon numaranızı vermeden iletişim kurabilirsiniz. WhatsApp da uçtan uca şifrelidir ama meta veri (kim kiminle, ne zaman) Meta'da tutulur. E-posta ve SMS şifreli değildir; hassas bilgi için kullanılmaz. Kaybolan mesajı açın, ekran görüntüsünün karşı tarafta alınabileceğini unutmayın.
Oltalamayı tanıyın
Aciliyet ("hesabınız kapatılacak"), beklenmedik ek, bağlantının gerçek adresi (üzerine gelince görünen) ile görünen metnin farklı olması, gönderen adresinin alan adındaki küçük fark. Kural: e-postadaki bağlantıya tıklamak yerine siteye kendiniz gidin; belge göndereceğini söyleyen tanımadığınız kaynağa önce Signal'den ulaşın. "Basın daveti", "röportaj talebi" ve "telif ihlali bildirimi" gazetecilere özel oltalama konularıdır.
Kamuya açık ağ ve seyahat
Otel, kafe ve basın merkezi Wi-Fi'sinde güvenilir bir VPN kullanın ya da telefonunuzun mobil verisini paylaşın. Sınır geçişleri ve gözaltı riski olan görevlerde cihazda yalnızca o gün gereken veriyi taşıyın; biyometrik kilidi kapatıp parolaya geçin.
Kaynak ve dosyalar: 11–12
Meta veriyi temizleyin
Fotoğraf dosyalarında konum ve cihaz bilgisi (EXIF), ofis belgelerinde yazar adı ve düzenleme geçmişi, PDF'lerde oluşturma yazılımı bulunur. Kaynaktan gelen belgeyi yayımlamadan önce meta verisini temizleyin (işletim sistemlerinin "özellikleri kaldır" seçeneği, ExifTool gibi araçlar); gerekirse belgeyi yeniden oluşturun. Yazıcı izleri ve belgeye özgü biçim farklılıkları da kaynağı ele verebilir; belgeyi olduğu gibi yayımlamak yerine içeriğini aktarın.
Kaynağı tanımlayan ayrıntıları çıkarın
"Kurumda o gün izinli olan tek kişi", "yalnızca üç kişinin erişebildiği dosya" gibi ayrıntılar kaynağı adını vermeden açığa çıkarır. Haber yayımlanmadan önce "bu bilgiyi kaç kişi biliyor olabilir" sorusunu kaynakla birlikte değerlendirin. Kaynak doğrulama ve koruma ilkeleri haber kaynağı nasıl doğrulanır rehberinde; deşifre için yerel araç tercihi transkripsiyon araçları sayfasında.
Haber odası için asgari politika
- Yayın sistemi paneline iki aşamalı doğrulama zorunlu; roller en az yetki ilkesine göre (muhabir yayımlayamaz, editör yayımlar).
- Ayrılan çalışanın erişimi aynı gün kapatılır; paylaşılan parolalar değiştirilir.
- Alan adı ve hosting hesapları kurum e-postasında, iki kişinin erişebildiği biçimde tutulur; tek kişiye bağlı kalmaz.
- Denetim kütüğü açık: kim neyi ne zaman değiştirdi görülebilmelidir; bu, yayın sistemi seçiminde sorulacak sorulardan biridir.
- Yılda bir kez oltalama tatbikatı ve bu listenin gözden geçirilmesi.
Daha ayrıntılı kılavuzlar için Electronic Frontier Foundation'ın "Surveillance Self-Defense" ve Freedom of the Press Foundation'ın gazetecilere yönelik güvenlik eğitim materyalleri başvuru kaynağıdır (İngilizce).
Hesap ele geçirildiğinde ilk 30 dakika
- Erişiminiz varsa parolayı değiştirin ve tüm oturumları kapatın; iki aşamalı doğrulamayı yeniden kurun.
- Erişiminiz yoksa platformun hesap kurtarma akışını başlatın; kurtarma e-postası ve telefonun sizde olduğunu doğrulayın.
- Aynı parolayı kullandığınız diğer hesapları değiştirin (parola yöneticisi olmadan çalışıyorsanız liste uzun olacaktır).
- Ekibi ve okurları bilgilendirin: hesaptan sahte paylaşım yapılmış olabilir; kurumsal kanaldan açıklama yayımlayın.
- Olayı kaydedin: ne zaman fark edildi, hangi işlemler yapıldı; gerekirse adli bildirim için.
Kaynaklar
- EFF — Surveillance Self-Defense
- Freedom of the Press Foundation — Digital Security
- Google — Gelişmiş Koruma Programı
- Signal — Destek: kullanıcı adları ve kaybolan mesajlar
- Committee to Protect Journalists — Digital Safety Kit
Bu sayfa bilgilendirme amaçlıdır; hukuki danışmanlık değildir. Ayrıntı: Yasal uyarı.